Apa Itu Data Pribadi? Pengertian, Contoh, Risiko di Era Digital, dan Cara Melindunginya
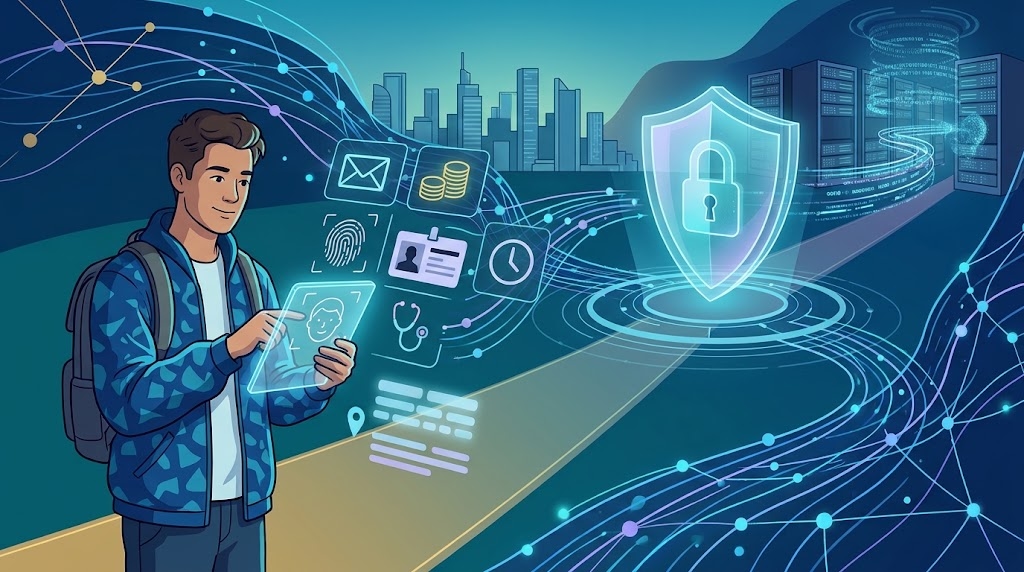
AKURAT.CO Data pribadi adalah informasi yang dapat digunakan untuk mengenali seseorang, baik secara langsung maupun melalui kombinasi dengan informasi lainnya. Contohnya meliputi nama lengkap, alamat rumah, nomor telepon, nomor identitas, informasi rekening bank, hingga data biometrik seperti sidik jari dan pengenalan wajah.
Dalam kehidupan sehari-hari, seseorang mungkin menganggap nama atau nomor telepon sebagai informasi biasa. Namun, ketika data tersebut digabungkan dengan alamat, tanggal lahir, riwayat transaksi, atau informasi lain, pihak tertentu dapat menggunakannya untuk mengidentifikasi seseorang, membuat profil, bahkan melakukan penipuan.
Pengertian tersebut sejalan dengan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP). Pasal 1 angka 1 menjelaskan bahwa data pribadi merupakan data tentang orang perseorangan yang teridentifikasi atau dapat diidentifikasi, baik secara tersendiri maupun melalui kombinasi informasi lain, secara langsung ataupun tidak langsung, melalui sistem elektronik maupun nonelektronik.
Artinya, data pribadi tidak terbatas pada dokumen identitas fisik. Informasi yang tersimpan di ponsel, aplikasi, situs web, layanan keuangan, dan platform media sosial juga dapat termasuk data pribadi apabila memenuhi kriteria tersebut.
Di era digital, memahami pengertian data pribadi menjadi semakin penting. Aktivitas seperti berbelanja daring, menggunakan layanan perbankan, mengunggah foto, memasang aplikasi, hingga mencari informasi di internet dapat melibatkan pengumpulan dan pemrosesan data pengguna.
Persoalannya bukan sekadar apakah seseorang memiliki data yang perlu dirahasiakan. Hal yang lebih mendasar adalah bagaimana informasi tersebut dikumpulkan, digunakan, disimpan, dibagikan, dan dilindungi agar tidak merugikan pemiliknya.
Jenis-Jenis Data Pribadi Menurut UU PDP
UU Nomor 27 Tahun 2022 membagi data pribadi menjadi dua kategori utama, yaitu data pribadi yang bersifat spesifik dan data pribadi yang bersifat umum. Pembagian ini tercantum dalam Pasal 4.
1. Data pribadi yang bersifat spesifik
Data pribadi spesifik merupakan informasi yang pemrosesannya berpotensi menimbulkan dampak lebih besar bagi pemilik data, termasuk risiko diskriminasi dan kerugian lainnya.
Menurut Pasal 4 ayat (2) UU PDP, kategori ini mencakup:
Data dan informasi kesehatan.
Data biometrik.
Data genetika.
Catatan kejahatan.
Data anak.
Data keuangan pribadi.
Data lain sesuai dengan ketentuan peraturan perundang-undangan.
Contohnya, informasi mengenai riwayat penyakit seseorang dapat memengaruhi privasi dan membuka peluang diskriminasi apabila disalahgunakan. Data biometrik, seperti sidik jari atau karakteristik wajah yang digunakan untuk mengenali seseorang, juga memerlukan perlindungan karena berkaitan dengan identitas unik individu.
Informasi keuangan pribadi pun termasuk kategori spesifik. Apabila disalahgunakan, data tersebut dapat membuka peluang penipuan, pengambilalihan akun, atau tindakan lain yang menimbulkan kerugian finansial.
2. Data pribadi yang bersifat umum
Pasal 4 ayat (3) UU PDP menyebutkan sejumlah contoh data pribadi yang bersifat umum, yaitu:
Nama lengkap.
Jenis kelamin.
Kewarganegaraan.
Agama.
Status perkawinan.
Data pribadi yang dikombinasikan untuk mengidentifikasi seseorang.
Walaupun disebut sebagai data pribadi umum, informasi tersebut tetap perlu dilindungi. Nama lengkap, misalnya, mungkin tidak cukup untuk mengambil alih rekening seseorang. Namun, ketika digabungkan dengan tanggal lahir, nomor telepon, dan informasi lain yang tersedia di internet, data itu dapat membantu pelaku menyusun profil korban.
Perlu dipahami bahwa pembagian umum dan spesifik bukan berarti kategori umum boleh disebarkan tanpa pertimbangan. Konteks, tujuan penggunaan, serta kombinasi informasi tetap menentukan risiko terhadap privasi seseorang.
Contoh Data Pribadi dalam Kehidupan Sehari-hari
Data pribadi hadir dalam berbagai bentuk, mulai dari dokumen administrasi hingga jejak aktivitas di internet. Berikut beberapa contoh yang perlu dikenali.
Jenis data | Contoh | Potensi risiko jika disalahgunakan |
|---|---|---|
Identitas | Nama lengkap, NIK, nomor paspor | Penipuan identitas dan penyalahgunaan administrasi |
Kontak | Nomor telepon, alamat rumah, alamat email | Spam, penipuan, intimidasi, atau phishing |
Keuangan | Nomor rekening, informasi transaksi, data keuangan pribadi | Penipuan finansial dan penyalahgunaan akun |
Kesehatan | Riwayat penyakit, hasil pemeriksaan, rekam medis | Pelanggaran privasi dan potensi diskriminasi |
Biometrik | Sidik jari, data pengenalan wajah | Penyalahgunaan identitas atau autentikasi |
Digital | Identitas akun, riwayat aktivitas, pengenal perangkat | Pelacakan, pembuatan profil, atau serangan terhadap akun |
Lokasi | Lokasi rumah, lokasi real-time, pola perjalanan | Penguntitan dan ancaman terhadap keselamatan |
Tabel tersebut merupakan ilustrasi. Tidak semua informasi digital otomatis termasuk kategori spesifik menurut UU PDP. Status dan tingkat perlindungannya perlu dilihat berdasarkan karakter data, konteks pemrosesan, serta ketentuan hukum yang berlaku.
Contoh lainnya dapat ditemukan ketika seseorang mengisi formulir pendaftaran kerja. Informasi seperti nama, alamat, nomor telepon, riwayat pendidikan, dan dokumen identitas dikumpulkan untuk keperluan rekrutmen. Data tersebut memang dibutuhkan, tetapi perusahaan tetap perlu mengelolanya sesuai tujuan dan dasar pemrosesan yang sah.
Hal serupa terjadi ketika seseorang mendaftar layanan pinjaman, membuka rekening bank, menggunakan aplikasi kesehatan, atau memesan transportasi daring. Setiap layanan dapat meminta informasi yang berbeda sesuai kebutuhan operasionalnya.
Karena itu, pengguna sebaiknya tidak hanya bertanya apakah suatu aplikasi meminta data pribadi, tetapi juga apakah data yang diminta relevan dengan layanan yang ditawarkan dan bagaimana informasi tersebut akan digunakan.
Mengapa Data Pribadi Penting di Era Digital?
Perkembangan teknologi membuat pertukaran informasi berlangsung lebih cepat dan luas. Berbagai layanan digital memanfaatkan data untuk menjalankan fungsi utama, meningkatkan pengalaman pengguna, mencegah penipuan, serta menyesuaikan layanan dengan kebutuhan pelanggan.
Di sisi lain, semakin banyak aktivitas yang melibatkan data berarti semakin banyak pula titik yang perlu diamankan. Risiko dapat muncul dari kelalaian pengguna, kelemahan sistem, penyalahgunaan akses oleh pihak yang berwenang, maupun serangan siber.
1. Data digunakan untuk menjalankan layanan digital
Ketika seseorang membuat akun e-commerce, penyedia layanan biasanya membutuhkan informasi tertentu untuk memproses pesanan, mengirimkan barang, dan mengelola pembayaran. Aplikasi transportasi membutuhkan informasi lokasi agar dapat menghubungkan pengemudi dengan penumpang.
Pengumpulan data tidak selalu bermasalah. Persoalan muncul ketika informasi dikumpulkan secara berlebihan, digunakan di luar tujuan yang semestinya, atau tidak dilindungi secara memadai.
UU PDP mengatur bahwa pengendali data pribadi harus memiliki dasar pemrosesan yang sah. Pasal 20 mencakup sejumlah dasar, antara lain persetujuan yang sah, pemenuhan perjanjian, kewajiban hukum, kepentingan vital, pelaksanaan tugas untuk kepentingan umum, dan kepentingan sah lainnya dengan memperhatikan ketentuan undang-undang.
Dengan demikian, persetujuan bukan satu-satunya dasar pemrosesan yang diakui undang-undang. Dasar yang tepat bergantung pada situasi dan tujuan pemrosesan data.
2. Aktivitas di media sosial meninggalkan jejak digital
Mengunggah foto tiket perjalanan, kartu identitas, dokumen kerja, atau tangkapan layar transaksi dapat membuka informasi yang seharusnya tidak diketahui publik.
Bahkan, unggahan yang tampak sederhana dapat memberikan petunjuk tentang kebiasaan seseorang. Foto di depan rumah, misalnya, berpotensi memperlihatkan lokasi tempat tinggal. Unggahan tentang perjalanan panjang juga dapat memberi petunjuk bahwa rumah sedang kosong.
Informasi tersebut tidak selalu langsung menyebabkan kerugian. Namun, jika dikombinasikan dengan data lain, informasi yang tersebar dapat dimanfaatkan untuk menyusun penipuan yang lebih meyakinkan.
3. Data dapat digunakan untuk membangun profil pengguna
Aktivitas pencarian, interaksi dengan konten, lokasi, dan preferensi belanja dapat digunakan untuk memahami pola perilaku pengguna. Dalam situasi tertentu, informasi tersebut membantu penyedia layanan memberikan rekomendasi yang relevan.
Namun, pengguna perlu memahami bahwa data juga dapat digunakan untuk menyusun profil yang lebih terperinci. Karena itu, kebijakan privasi, pengaturan pelacakan, dan izin aplikasi layak diperiksa secara berkala.
4. Kecerdasan buatan memperluas tantangan perlindungan data
Teknologi kecerdasan buatan (AI) dapat membantu menganalisis informasi dalam jumlah besar. Pada saat yang sama, pengguna perlu berhati-hati ketika mengunggah dokumen pribadi, foto identitas, rekam medis, atau informasi rahasia ke layanan AI.
Sebelum memasukkan data, periksa ketentuan layanan dan kebijakan privasi penyedia. Hindari mengunggah informasi yang tidak diperlukan, terutama apabila data tersebut dapat mengungkap identitas atau rahasia orang lain.
Penggunaan AI juga dapat dimanfaatkan untuk membuat pesan penipuan yang lebih meyakinkan. Pelaku bisa menggunakan informasi yang tersedia secara publik untuk menyusun pesan yang seolah-olah berasal dari bank, perusahaan, kerabat, atau instansi resmi.
Apa Risiko Kebocoran dan Penyalahgunaan Data Pribadi?
Kebocoran data terjadi ketika informasi diakses, diungkapkan, diubah, hilang, atau digunakan tanpa kewenangan yang semestinya. Dampaknya berbeda-beda, bergantung pada jenis data, jumlah informasi yang terdampak, dan kemampuan pelaku memanfaatkannya.
Berikut beberapa risiko yang perlu diwaspadai.
1. Pencurian identitas
Pelaku dapat menggunakan informasi seseorang untuk menyamar, membuat akun, atau melakukan tindakan yang merugikan korban. Risiko meningkat apabila beberapa informasi penting tersedia sekaligus.
2. Phishing dan penipuan digital
Phishing merupakan upaya mengelabui korban agar menyerahkan informasi sensitif, mengklik tautan berbahaya, atau memasang aplikasi yang tidak aman.
Pelaku dapat mengaku sebagai petugas bank, kurir, penyedia layanan digital, atau pihak yang menawarkan hadiah. Pesan yang mencantumkan nama, nomor telepon, atau informasi transaksi yang benar dapat terasa lebih meyakinkan.
Meski begitu, keberadaan informasi yang akurat dalam sebuah pesan tidak otomatis membuktikan bahwa pengirimnya resmi. Identitas pengirim tetap perlu diperiksa melalui saluran komunikasi yang tepercaya.
3. Pengambilalihan akun
Akun email, media sosial, dan layanan keuangan dapat menjadi sasaran ketika kata sandi bocor atau kode autentikasi diberikan kepada pihak lain.
Akun email yang diambil alih juga dapat digunakan untuk mengatur ulang kata sandi berbagai layanan lain. Karena itu, perlindungan email utama perlu menjadi prioritas.
4. Pemerasan dan pelanggaran privasi
Foto pribadi, percakapan, atau dokumen sensitif yang tersebar dapat digunakan untuk mengintimidasi dan memeras korban. Dampaknya tidak hanya berupa kerugian finansial, tetapi juga tekanan sosial dan psikologis.
5. Kerugian finansial dan reputasi
Informasi yang disalahgunakan dapat memicu transaksi tidak sah, penipuan terhadap keluarga atau rekan kerja, serta kerusakan reputasi. Dalam beberapa kasus, korban harus menghabiskan waktu dan biaya untuk memulihkan akun, memperbaiki catatan, atau membuktikan bahwa dirinya bukan pelaku suatu tindakan.
Risiko tersebut menunjukkan bahwa perlindungan data pribadi bukan hanya urusan teknis. Keamanan data berkaitan langsung dengan hak, keselamatan, reputasi, dan kondisi ekonomi seseorang.
Cara Melindungi Data Pribadi di Era Digital
Perlindungan data tidak bisa bergantung pada satu tindakan. Pengguna perlu menggabungkan kebiasaan digital yang aman dengan pengaturan perangkat dan akun yang tepat.
1. Gunakan kata sandi yang kuat dan berbeda
Hindari menggunakan satu kata sandi untuk seluruh akun. Jika satu layanan mengalami kebocoran, kata sandi yang sama dapat dicoba pada layanan lainnya.
Gunakan kata sandi panjang dan unik untuk setiap akun. Pengelola kata sandi atau password manager dapat membantu menyimpan kredensial dengan lebih aman.
Hindari kombinasi yang mudah ditebak, seperti tanggal lahir, nama anggota keluarga, atau urutan angka sederhana.
2. Aktifkan autentikasi multifaktor
Autentikasi multifaktor atau multifactor authentication (MFA) menambahkan lapisan verifikasi selain kata sandi. Dengan fitur ini, seseorang yang mengetahui kata sandi belum tentu dapat langsung masuk ke akun.
Jika tersedia, pertimbangkan metode autentikasi yang lebih tahan terhadap phishing, seperti kunci keamanan atau passkey. Jangan pernah memberikan kode OTP, kode pemulihan, atau persetujuan masuk kepada orang lain hanya karena mereka mengaku sebagai petugas resmi.
3. Batasi informasi yang dibagikan di media sosial
Pikirkan kembali sebelum mengunggah foto kartu identitas, tiket, dokumen keuangan, atau dokumen yang menampilkan kode batang dan kode QR.
Periksa juga pengaturan privasi akun. Batasi siapa yang dapat melihat unggahan, daftar teman, informasi kontak, dan lokasi. Pengaturan akun privat membantu mengurangi paparan, meskipun tidak menjamin semua informasi bebas disalin atau disebarkan.
4. Periksa izin aplikasi
Aplikasi dapat meminta akses ke kamera, mikrofon, kontak, lokasi, atau foto. Periksa apakah izin tersebut memang diperlukan untuk menjalankan fungsi utama aplikasi.
Sebagai contoh, aplikasi senter pada umumnya tidak memerlukan akses ke kontak atau lokasi untuk menjalankan fungsi dasarnya. Jika izin terasa tidak relevan, pertimbangkan untuk menolaknya atau mencari layanan alternatif yang lebih transparan.
5. Waspadai tautan dan pesan mencurigakan
Jangan langsung mengklik tautan yang dikirim melalui pesan singkat, email, atau media sosial. Periksa alamat situs, identitas pengirim, dan konteks permintaannya.
Jika menerima pesan yang mengaku berasal dari bank atau penyedia layanan, buka aplikasi resmi atau hubungi nomor layanan yang tercantum pada situs resminya. Jangan menggunakan nomor kontak yang diberikan oleh pengirim mencurigakan sebagai satu-satunya sumber verifikasi.
Waspadai permintaan mendesak untuk memberikan OTP, PIN, kata sandi, atau memindahkan uang. Tekanan agar korban bertindak cepat merupakan salah satu pola yang sering digunakan dalam penipuan.
6. Perbarui sistem dan aplikasi
Pembaruan perangkat lunak dapat memperbaiki celah keamanan dan masalah teknis. Aktifkan pembaruan otomatis apabila memungkinkan, terutama untuk sistem operasi, peramban, aplikasi perbankan, dan aplikasi yang menangani informasi sensitif.
Unduh aplikasi dari toko resmi atau situs pengembang yang dapat diverifikasi. Hindari memasang berkas aplikasi dari sumber tidak dikenal hanya karena menawarkan fitur tambahan.
7. Pahami kebijakan privasi sebelum memberikan data
Sebelum mendaftar layanan, periksa informasi mengenai jenis data yang dikumpulkan, tujuan pemrosesan, pihak yang menerima data, serta ketentuan penyimpanannya.
Kebijakan privasi memang tidak selalu mudah dibaca. Namun, pengguna setidaknya perlu memahami informasi pokok tersebut, terutama ketika layanan meminta data sensitif atau akses yang luas.
Jangan memberikan data lebih banyak daripada yang dibutuhkan. Jika tujuan permintaan tidak jelas, tanyakan alasan pengumpulan dan bagaimana data akan digunakan.
8. Hapus akun dan data yang tidak lagi diperlukan
Akun lama yang tidak digunakan dapat menjadi titik risiko jika masih menyimpan informasi pribadi. Pertimbangkan menutup akun yang tidak dibutuhkan setelah memastikan tidak ada dokumen, transaksi, atau akses penting yang masih terhubung.
Sebelum menghapus akun, simpan data yang diperlukan dan putuskan hubungan dengan layanan lain jika dibutuhkan. Menghapus aplikasi dari ponsel tidak selalu berarti akun dan data yang tersimpan di server penyedia ikut terhapus.
9. Amankan perangkat dan jaringan
Gunakan kunci layar, aktifkan fitur pencarian atau penghapusan perangkat jarak jauh jika tersedia, serta lakukan pencadangan data penting secara berkala.
Berhati-hatilah saat menggunakan Wi-Fi publik untuk aktivitas sensitif. Pastikan situs menggunakan koneksi HTTPS, tetapi jangan menganggap simbol gembok sebagai jaminan bahwa suatu situs pasti sah. Situs penipuan juga dapat menggunakan HTTPS.
Apa yang Harus Dilakukan Jika Data Pribadi Bocor?
Apabila menduga data pribadi telah bocor atau akun diakses pihak lain, jangan menunggu sampai kerugian muncul. Lakukan langkah penanganan secara bertahap.
Pertama, amankan akun yang terdampak. Ganti kata sandi melalui situs atau aplikasi resmi. Jika kata sandi yang sama digunakan di tempat lain, ubah juga kata sandi akun-akun tersebut. Keluar dari sesi yang tidak dikenal dan aktifkan autentikasi multifaktor.
Kedua, hubungi penyedia layanan. Gunakan kanal resmi bank, perusahaan, atau platform yang terkait dengan insiden. Jika terdapat transaksi tidak dikenal, segera laporkan dan tanyakan prosedur pemblokiran atau penanganan transaksi.
Ketiga, simpan bukti. Dokumentasikan pesan, email, notifikasi, tangkapan layar, dan nomor laporan yang relevan. Bukti tersebut dapat membantu proses investigasi dan pelaporan.
Keempat, waspadai penipuan lanjutan. Setelah kebocoran, korban mungkin menerima pesan yang menyebutkan informasi pribadi untuk membangun kepercayaan. Jangan memberikan OTP, PIN, atau kata sandi kepada siapa pun yang menghubungi secara tidak terduga.
Kelima, laporkan melalui saluran yang sesuai. Hubungi penyedia layanan dan instansi berwenang yang relevan. Jika terdapat dugaan tindak pidana, pertimbangkan membuat laporan kepada kepolisian dengan membawa bukti yang tersedia.
Perlu diketahui bahwa UU PDP mengatur kewajiban pemberitahuan ketika terjadi kegagalan pelindungan data. Berdasarkan Pasal 46, pengendali data pribadi wajib menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data pribadi dan lembaga yang dimaksud dalam undang-undang. Pemberitahuan tersebut setidaknya memuat data yang terungkap, waktu dan cara pengungkapan, serta upaya penanganan dan pemulihan.
Ketentuan ini merupakan kewajiban pengendali data pribadi dalam situasi yang diatur undang-undang, bukan tenggat waktu yang diberikan kepada korban untuk mengamankan akun. Pengguna tetap perlu segera mengambil langkah perlindungan begitu mengetahui adanya risiko.
Apa Hak Masyarakat atas Data Pribadi Menurut UU PDP?
UU Nomor 27 Tahun 2022 memberikan landasan hukum bagi pelindungan data pribadi di Indonesia. Hak subjek data pribadi mencakup sejumlah hal yang diatur dalam undang-undang, antara lain memperoleh informasi mengenai kejelasan identitas pihak yang meminta data dan tujuan penggunaannya, memperbaiki data yang tidak akurat, serta memperoleh akses dan salinan data sesuai ketentuan.
UU PDP juga mengatur hak untuk mengakhiri pemrosesan, menghapus, atau memusnahkan data pribadi dalam kondisi yang ditentukan oleh peraturan. Pelaksanaannya tetap perlu memperhatikan dasar pemrosesan dan ketentuan hukum yang berlaku.
Di sisi lain, pihak yang mengendalikan atau memproses data memiliki kewajiban untuk menjalankan pemrosesan sesuai ketentuan. Pengumpulan data tidak seharusnya dilakukan tanpa dasar yang sah, sementara penggunaan dan pengungkapan data secara melawan hukum dapat menimbulkan konsekuensi hukum.
Pasal 65 dan Pasal 67 UU PDP, misalnya, mengatur larangan serta ketentuan pidana terkait tindakan tertentu dalam memperoleh, mengungkapkan, atau menggunakan data pribadi secara melawan hukum. Penerapan sanksi bergantung pada unsur perbuatan dan ketentuan yang relevan, sehingga tidak tepat menyimpulkan bahwa setiap insiden kebocoran otomatis membuat semua pihak yang terlibat melakukan tindak pidana.
Masyarakat yang ingin memahami hak dan kewajibannya dapat membaca naskah resmi UU PDP melalui JDIH Kementerian Komunikasi dan Digital.
Kesimpulan
Data pribadi adalah informasi yang dapat mengidentifikasi seseorang secara langsung maupun melalui kombinasi dengan informasi lain. Bentuknya beragam, mulai dari nama dan nomor telepon hingga data kesehatan, keuangan, biometrik, dan informasi digital tertentu.
Di era digital, data pribadi membantu berbagai layanan bekerja, tetapi juga dapat menimbulkan risiko ketika dikumpulkan secara tidak tepat, bocor, atau disalahgunakan. Dampaknya mencakup pencurian identitas, penipuan, pengambilalihan akun, pelanggaran privasi, dan kerugian finansial.
Langkah perlindungan yang dapat dilakukan antara lain menggunakan kata sandi unik, mengaktifkan autentikasi multifaktor, membatasi unggahan sensitif, memeriksa izin aplikasi, memperbarui perangkat lunak, dan memverifikasi pesan mencurigakan. Jika terjadi insiden, segera amankan akun, hubungi penyedia layanan, simpan bukti, dan gunakan saluran pelaporan yang sesuai.
Pada akhirnya, melindungi data pribadi bukan berarti harus menghindari teknologi. Tujuannya adalah menggunakan layanan digital dengan lebih sadar, memahami informasi yang dibagikan, serta mengetahui hak dan langkah yang dapat ditempuh ketika data tidak dikelola sebagaimana mestinya.
Baca Juga: Jangan Asal Klik! Cara Mengenali Link Phishing AI yang Bisa Mencuri Data Pribadi dan Rekening
FAQ
Apakah nomor telepon termasuk data pribadi?
Nomor telepon dapat termasuk data pribadi apabila dapat digunakan untuk mengidentifikasi seseorang, baik secara langsung maupun melalui kombinasi dengan informasi lain. Karena itu, nomor telepon perlu dibagikan secara hati-hati.
Apakah foto wajah termasuk data pribadi?
Foto wajah dapat menjadi data pribadi apabila seseorang dapat diidentifikasi melalui foto tersebut. Jika karakteristik wajah diproses secara teknis untuk mengenali individu secara unik, data yang dihasilkan dapat masuk kategori data biometrik sesuai konteks dan ketentuan yang berlaku.
Apakah NIK dan nomor rekening aman dibagikan?
NIK dan informasi rekening perlu dilindungi serta hanya diberikan ketika ada kebutuhan dan dasar yang jelas. Hindari mengunggah dokumen identitas atau informasi keuangan ke ruang publik. Jangan pernah membagikan PIN, kata sandi, atau kode OTP kepada pihak yang tidak berwenang.
Apakah data yang sudah diunggah ke internet bisa dihapus sepenuhnya?
Belum tentu. Pengguna dapat meminta penghapusan melalui platform atau pengendali data sesuai ketentuan yang berlaku, tetapi salinan yang telah diunduh, disebarkan ulang, atau tersimpan di sistem lain mungkin tidak langsung hilang. Karena itu, membatasi penyebaran sejak awal tetap penting.
Siapa yang bertanggung jawab melindungi data pribadi?
Perlindungan data membutuhkan peran bersama. Individu perlu menjaga akun dan berhati-hati saat membagikan informasi, sementara organisasi yang mengumpulkan atau memproses data harus memenuhi kewajiban sesuai hukum yang berlaku. Tanggung jawab setiap pihak bergantung pada peran dan keadaan pemrosesan data.

Dilarang mengambil dan/atau menayangkan ulang sebagian atau keseluruhan artikel di atas untuk konten akun media sosial komersil tanpa seizin redaksi.
Berita Terkait



Berita Terkini
Terpopuler
- 1Prancis Terbuka: Ganda Putra Indonesia Menggila, Leo/Daniel dan Raymond/Joaquin Melesat ke Perempat Final
- 2Link Twibbon Hari Santri 2026 Gratis, Lengkap dengan Cara Memasangnya
- 3Netanyahu: AS Akan Hentikan Bantuan Militer ke Israel, Tinggal Menunggu Waktu
- 4Megawati Hangestri Dapat Julukan Baru dari Media Korea, Apa Artinya?
- 5Prediksi Skor Napoli vs Roma 24 Oktober 2026: Derby del Sole Diprediksi Sengit
- 6Pemecatan Michael Carrick Mulai Disuarakan, Ada 'Monster' Sulit Dijinakkan di Tubuh MU?
- 750 Contoh Ucapan Hari Santri 2026 Terbaru, Singkat dan Penuh Makna
- 8Hasil dan Klasemen Liga Champions: Como Tenggelamkan MU, Real Madrid Merangsek ke 3 Besar
- 9KPK Sita BMW Milik Richard Erlangga dalam Korupsi BNPB, Total Ada Empat Mobil
- 10KPK Buka Peluang Kembangkan Kasus Korupsi Jalan Sumut ke Pemprov, Bobby Nasution Disorot